Due diligence opérateur Belgique
Un match de licence positif ouvre le second contrôle — il ne le termine pas
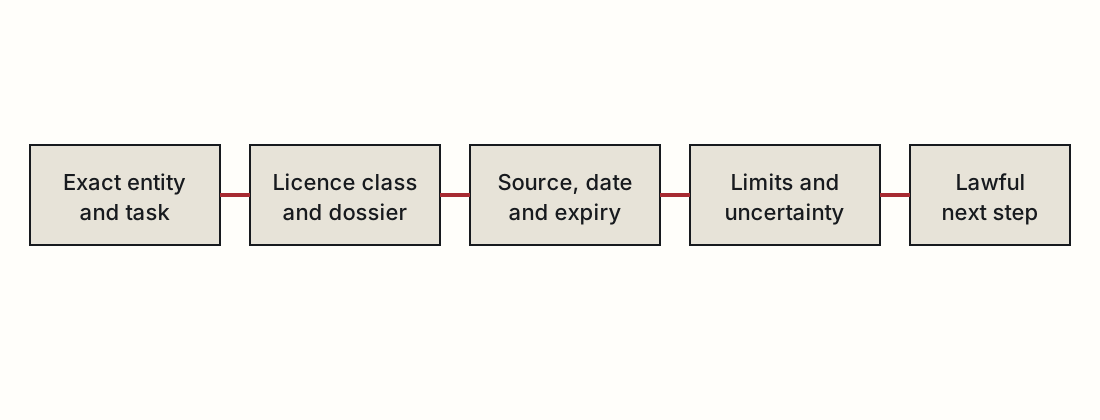
Cette page répond à une autre question que le vérificateur. Celui-ci établit la concordance des données réglementaires pour classe, titulaire et domaine. La due diligence examine ensuite contractant, destination de l’argent et identité, conditions, catégorie de produit et recours. La licence est essentielle, sans prouver que chaque bonus, paiement, app, message de support ou condition actuelle est correct.
| Couche | Preuve à faire correspondre | Signal rouge |
|---|
| Identité juridique | Titulaire du registre, contractant des conditions, responsable privacy et bénéficiaire du paiement | Marque sans relation prouvée entre ces rôles |
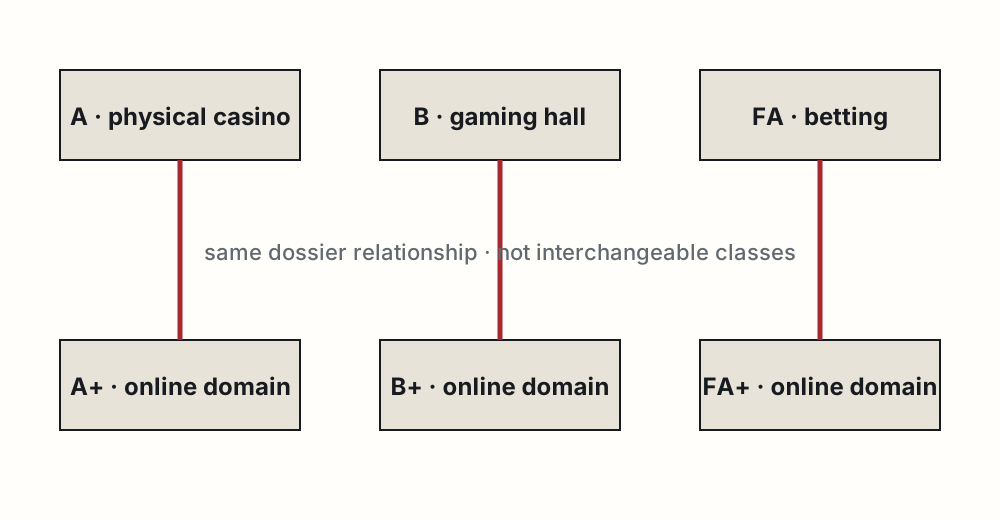
| Autorisation belge | Domaine exact, A+/B+/F1+ selon produit, base, dossier et validité | Licence étrangère, .be ou logo de footer seuls |
| Compte et âge | Contexte 21+, méthode d’identité, contrôle EPIS, compte unique et récupération | Demande d’eID via chat, réseau social ou hébergeur inconnu |
| Dépôts | Moyens, marchand, délai, limites, frais et politique de rappel | Paiement vers compte privé, crypto-only ou bénéficiaire incohérent |
| Retraits | Moment KYC, minimum/maximum, frais, attente, documents et délai de décision | Promesse ‘instantanée’ sans exceptions ni base contractuelle |
| Bonus/offre | Éligibilité, wagering, contribution, mise max, expiration, cashout et modification | Titre sans conditions datées ou pression à déposer |
| Jeux | Catégorie autorisée, fournisseur/responsable, règles, version et RTP sourcé | Site F1+ montrant casino sans classe distincte prouvée |
| Limites et pause | Outils dépôt/jeu/temps, effet, baisse/hausse et voie EPIS | Outil qui coupe seulement les notifications marketing |
| Plaintes | Contact, numéro, délai, preuve et escalade compétente | Uniquement chat sans procédure traçable |
| Sécurité technique | HTTPS, cohérence domaine, session, privacy, minimisation et contact security | Alerte certificat, app sideload ou redirection lookalike |
| Publicité et affiliation | Label Sponsored, émetteur, placement, aucune promesse, URL finale | Redirection cachée, faux compte à rebours ou gain ‘garanti’ |
| Actualité | Date par licence, conditions, paiements et aide ; journal de changement | Une date ‘mise à jour’ générique pour tous les faits |
Contrôle en quatre phases
Phase 1 — avant inscription
Ouvrez le domaine depuis une source réglementaire vérifiée, pas une publicité reçue. Relevez hostname, redirection et entité. Lisez conditions, privacy, outils responsables, plaintes et paiements avant toute donnée personnelle. Vérifiez que le produit correspond à A+, B+ ou F1+. Ne cherchez aucun « meilleur bonus » avant la chaîne de légalité et d’identité complète.
Créez une checklist locale datée. Notez les absences sans deviner : frais de retrait inconnus, rétention documentaire floue ou entité privacy incohérente sont des données de décision. Design, avis ou logo fournisseur ne compensent pas un contractant incomplet. Un placement partenaire doit être visible et ne modifie jamais le statut de vérification.
Phase 2 — avant premier paiement
Contrôlez marchand, devise, minimum, frais et limites au point de paiement réel. Comparez à la policy et ne faites pas de dépôt test pour explorer une route inconnue. N’utilisez aucun moyen envoyé par chat hors interface officielle. Un virement vers une autre entité exige une relation juridique ou prestataire prouvée.
Lisez les retraits avant dépôt : KYC, documents, cohérence du nom, attente, maximum, impact bonus et contrôles supplémentaires. Fixez budget de perte et temps sans crédit, loyer ou épargne. La décision la plus sûre peut être de ne pas s’inscrire ; la due diligence n’incite pas à jouer après un vert.
Phase 3 — pendant l’utilisation
Conservez IDs transaction, tours en litige, versions des conditions et références support. Ne partagez jamais mots de passe, codes uniques, seed phrases, PIN ou carte complète. Connectez-vous par URL contrôlée enregistrée, pas via SMS/e-mail. Si nouveau domaine, bénéficiaire ou mise à jour sideload apparaît, arrêtez et recommencez le contrôle.
Utilisez les limites comme barrière, pas traitement. Une baisse doit suivre le délai décrit ; une hausse exige prudence. En cas de poursuite des pertes, emprunt, secret, sommeil ou travail affecté, l’aide passe avant le support produit. EPIS peut limiter centralement les opérateurs concernés ; pause opérateur et opt-out marketing ont une autre portée.
Phase 4 — conflit ou sortie
Exportez l’historique avant fermeture si la fonction officielle le permet. Rédigez une plainte délimitée avec chronologie, montants, preuves, règle contestée et solution. Demandez clause et fait lors d’un refus. Séparez licence, litige consommateur, fraude, privacy et banque ; un événement peut avoir plusieurs destinataires compétents.
Stoppez les paiements en cas d’usurpation, marchand inconnu, pression pour « taxe » ou « unlock fee », accès distant ou menace. Contactez banque/carte indépendamment, changez mots de passe réutilisés et gardez headers, URL et transactions. Ne payez aucun recovery agent. En cas de perte de contrôle, activez aide et barrières sans attendre le litige.
Dix issues réalistes
| Situation | Étape suivante | Statut |
|---|
| Licence concordante, conditions au nom d’une autre société | Stop. Cherchez relation de groupe, marque ou transfert et la partie qui contracte et paie. | conflict |
| Licence et entité concordent, mais domaine redirige | Contrôlez hôte final, conditions et hôtes compte/API. La portée peut changer. | recheck-domain |
| KYC supplémentaire avant retrait | Comparez aux conditions, proportionnalité et canal officiel sécurisé ; rien par lien/e-mail isolé. | verify-request |
| Nom du paiement différent de la marque | Demandez la relation juridique et vérifiez le descriptor avant tout nouveau paiement. | verify-beneficiary |
| Conditions bonus modifiées après inscription | Gardez version d’adhésion, horodatages et messages. Utilisez la plainte en cas de conflit matériel. | terms-dispute |
| Compte bloqué après contrôle d’identité | Demandez catégorie et dossier ; séparez EPIS, sécurité, AML/KYC et résiliation. | cause-needed |
| Site absent de la blacklist | Cela ne change rien sans match positif et due diligence. | not-evidence |
| Marque connue lance une nouvelle app | Recontrôlez développeur, domaines, entité, classe produit et lien officiel. | new-object |
| Support demande accès à distance | Refusez. Aucun opérateur n’a besoin de contrôle écran, seed phrase, code carte ou login bancaire. | security-stop |
| Licence valide, plainte de retrait | Statut de licence et litige contractuel individuel diffèrent ; construisez la preuve et suivez la plainte. | complaint-route |
Diff des conditions : modifications matérielles
Un monitor ne compare pas seulement le nombre de mots. Il marque contractant, licence, géo, âge, documents KYC, limites, frais, délais, wagering, mise max, cashout, fermeture, plainte, droit applicable, partage et rétention. Chaque changement reçoit ancienne/nouvelle valeur, date d’effet, capture et impact. PDF illisible ou remplacé silencieusement passe en manual-review, pas « aucun changement ».
Une modification négative ne ferme pas automatiquement un compte, mais retire toute ancienne affirmation et CTA jusqu’à réévaluation. Une amélioration ne devient pas immédiatement argument marketing sans vérifier date et portée. Le journal évite qu’une review actuelle attribue à l’opérateur présent des performances ou conditions d’une autre période.
Pack de preuve minimal avant mention éditoriale
- Ligne officielle pour domaine, classe, dossier, titulaire, décision/échéance et contrôle.
- Conditions et privacy avec version/date et entités juridiques.
- Policies dépôt/retrait avec moyens, devise, limites, frais et KYC.
- Outils responsables et voie EPIS sans CTA commercial sur pages d’aide.
- Procédure de plainte et contacts officiels indépendants de l’affilié.
- Contrôle redirection, hostname et app/développeur pour chaque destination.
- Disclosure de rémunération, ordre et séparation données partenaire/score éditorial.
Cinq questions auxquelles un résultat de licence vert ne répond pas
Qui conserve mon document d’identité et combien de temps ? Identifiez responsable, finalités, base, destinataires, durée et droits dans la privacy actuelle. Une obligation KYC ne rend pas tout canal ou conservation illimitée adéquat. Vérifiez que l’upload se fait sur le domaine contrôlé ou un prestataire sécurisé nommé. Le support ne doit jamais demander les documents via réseau social.
Que devient un retrait pendant un contrôle supplémentaire ? Les conditions doivent distinguer demande en attente, annulée ou reversée, documents manquants et contestation. Notez ID et heure avant contact. Ne redéposez pas pour « activer la vérification » et ne payez aucun frais de libération, taxe ou assurance à un bénéficiaire inconnu.
L’opérateur peut-il modifier unilatéralement ses conditions ? Lisez clause de modification, notification, date d’effet et régime des promotions engagées ou retraits en cours. Un pouvoir large ne permet pas de réécrire sans explication un accord antérieur concret. Gardez la version acceptée et demandez clause et faits appliqués à votre transaction.
Beaucoup d’avis prouvent-ils la fiabilité ? Non. Vérifiez collecteur, dépôt/modération, période, produit et origine des nombres. Les counts fournis par partenaire sont étiquetés et ne deviennent pas AggregateRating. Les expériences suggèrent des questions, sans remplacer registre, contrat ou transaction.
Quand l’arrêt est-il l’issue rationnelle de la due diligence ? En cas d’identité divergente, redirection inexpliquée, document non sécurisé, bénéficiaire inconnu, absence de licence positive, pression ou conditions contradictoires, aucun test supplémentaire n’est nécessaire. Même sans alerte, ne pas jouer peut être rationnel si perte, temps, vie privée ou vulnérabilité pèsent davantage. Le contrôle soutient cette décision autant que toute autre.
Contrôle des preuves fournies par l’opérateur lui-même
Un opérateur peut fournir des documents utiles, mais la rédaction vérifie leur origine indépendamment. Un PDF de licence est relié à la publication du régulateur ou au dossier ; une affirmation bancaire ou d’audit reçoit émetteur, portée, période et voie publique ; un certificat reçoit propriétaire, hostname et validité. Captures sans URL, extraits de support sélectifs et feuilles sans provenance restent des allégations. Les données partenaire occupent un champ séparé avec date de fourniture et ne deviennent jamais silencieusement un fait éditorial.
Pour une démonstration, aucun argent réel ni identité sensible n’est créé uniquement pour produire du contenu. Une interface publique peut être observée, mais les affirmations juridiques et financières viennent de documents. L’opérateur peut corriger une erreur factuelle, pas acheter une conclusion, un ordre ou la suppression d’un constat négatif. Toute correction suit la même méthode de preuve et la même politique que pour un non-partenaire, avec ancien fait, nouvelle source, date et auteur du contrôle.
Aucun label universelUn opérateur peut correspondre pour la licence tout en ayant une condition floue, un litige ou une alerte technique. Le site affiche donc des constats par champ et date, jamais un badge global « sûr ». Chaque champ garde sa propre preuve datée.