Luckygans · Welkomstbonuswelkomstpakket tot € 4.000 + 425 gratis spins
Beoordelingen (3,187)
5.0Cijfer
Guide des casinos belges
 Beste casino's beschikbaar – BelgiëBijgewerkt op 20 november 2026
Luckygans · Welkomstbonuswelkomstpakket tot € 4.000 + 425 gratis spins
Beoordelingen (3,187)
5.0Cijfer
Conservez URL, date et allégation sans promouvoir le site. Contrôlez imitations, redirections et extensions séparément. Signalez via le canal officiel compétent.
Actualité: Revérifiez les détails variables avant usage.
Réponse directe
Pour illegal sites and blacklist, une règle prime : vérifiez d’abord la licence belge pertinente, l’entité liée et la date de validité. Un discours commercial, un domaine .be ou une présentation professionnelle ne constituent pas une preuve.
Vérifiez auprès de la source quelles règles correspondent à votre situation. Les données manquantes ne sont pas estimées.
Utilisez ces explications pour une première comparaison et vérifiez montants, horaires et conditions auprès de la source officielle ou directe actuelle. Pour le stationnement, les transports et les visites sur la côte flamande, consultez le guide régional.
Vérification rapide
Recherchez dans l'instantané officiel du 2 octobre 2026. Ce résultat n'est pas une recommandation commerciale.
Explication étayée
Conservez URL, date et allégation sans promouvoir le site. Contrôlez imitations, redirections et extensions séparément. Signalez via le canal officiel compétent.
Absent de la liste noire ne signifie pas agréé.
Cette liste est une aide éditoriale à la décision. Elle ne remplace pas un avis juridique, financier ou médical individuel et n’incite pas à jouer.
Vérification pratique
Utilisez le registre officiel actuel pour les licences et le site direct du casino, du transporteur ou du service public pour les détails pratiques. Vérifiez nom, catégorie et validité.
L’absence d’horaire, de frais ou de conditions ne signifie ni zéro ni garantie. Consultez la source concernée avant un paiement ou une visite. Une ancienne mention peut rester en ligne après un changement.
Une idée reçue fréquente : Absent de la liste noire ne signifie pas agréé.
Pour une question ou une plainte, notez l’opérateur exact, le domaine, la date et la transaction ou règle concernée. Conservez conditions et échanges. Ne partagez jamais de mots de passe ni de données de paiement complètes dans un message public.
| Vérification | Explication |
|---|---|
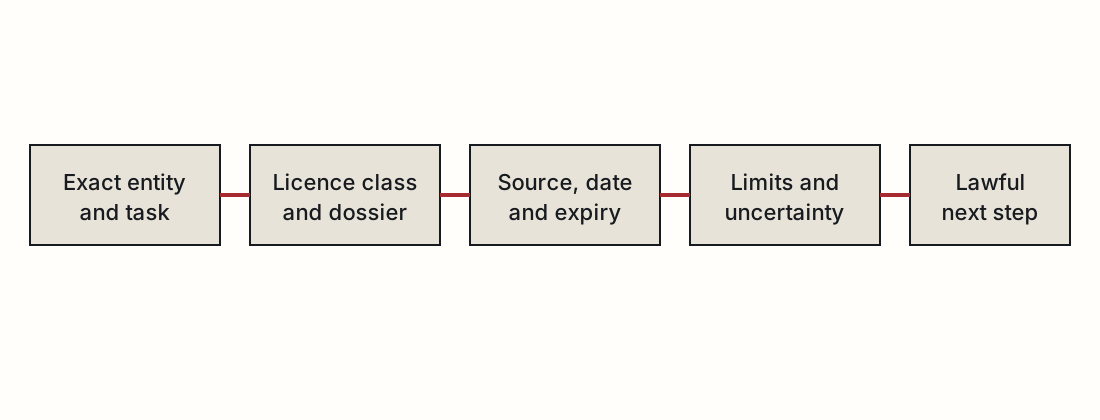
| Source officielle applicable | Conservez URL, date et allégation sans promouvoir le site. |
| Entité ou catégorie exacte | Contrôlez imitations, redirections et extensions séparément. |
| Échéance et date de contrôle | Signalez via le canal officiel compétent. |
| Incertitude et prochaine autorité compétente | Conservez URL, date et allégation sans promouvoir le site. |
Atlas de réponse aux sites illégaux
Une liste noire n’est pas une simple liste de marques. L’unité pertinente est le domaine exact à une date donnée, relié à l’exploitant, à la licence alléguée et au paiement. Cet atlas évite deux erreurs : accuser à tort une variante légale et faire confiance à un miroir illégal parce que son nom semble connu.
| Signal | Pourquoi il compte | Étape sûre |
|---|---|---|
| Le domaine exact est absent des registres A+, B+ ou FA+ | Une marque peut utiliser plusieurs sociétés ou domaines. Recherchez donc le nom d’hôte complet, sans chemin ni paramètres de campagne, dans la bonne classe en ligne. | Ne créez pas de compte et ne déposez pas ; conservez le résultat et vérifiez aussi le dossier et le titulaire. |
| Seule une licence étrangère est affichée | Une licence maltaise, curaçaolaise ou d’un autre pays ne prouve pas que le site peut cibler les joueurs belges. Le lien avec une licence belge plus est déterminant. | Cherchez le domaine dans le registre belge ; traitez le numéro étranger comme identité complémentaire uniquement. |
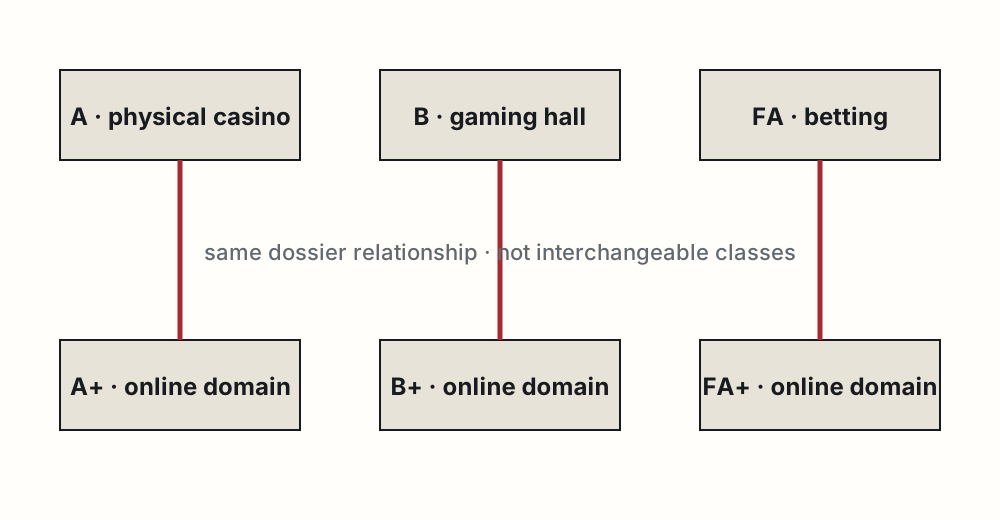
| Un numéro terrestre A ou B sert de preuve en ligne | A et B couvrent l’exploitation physique ; A+ et B+ sont les extensions en ligne. La licence de base ne devient pas implicitement une licence plus. | Vérifiez explicitement la classe, le dossier, le domaine et la base physique. |
| La licence n’apparaît que dans une image | Le texte d’un badge peut être ancien, modifié ou copié. Un logo n’est pas une preuve interrogeable. | Relevez le numéro allégué et vérifiez-le directement dans le tableau officiel. |
| Le domaine diffère d’un seul caractère | Traits d’union, lettres inversées et extensions alternatives servent aux sites sosies. La ressemblance visuelle ne prouve pas la propriété. | Comparez chaque caractère et le nom d’hôte punycode avec la valeur officielle. |
| Le pied de page et les conditions citent des sociétés différentes | Des identités juridiques contradictoires rendent incertains le cocontractant, le responsable du traitement et le titulaire. | Consignez les deux noms et recherchez-les séparément dans les registres. |
| Aucun numéro de dossier belge n’est fourni | La formule ‘licensed and regulated’ n’est pas traçable. Sans classe ni dossier, la déclaration ne peut être vérifiée indépendamment. | N’acceptez pas une réponse du chat à la place du registre ; arrêtez tant que le dossier reste invérifiable. |
| Le résultat est une annonce en tête de recherche | Position publicitaire, classement organique et domaine .be sont des signaux commerciaux ou techniques, pas un contrôle de licence. | Ouvrez d’abord le vérificateur officiel depuis une adresse enregistrée ou saisie manuellement. |
| Le site figure sur une liste d’avertissement ou de blocage | Une mention négative du régulateur prime sur les témoignages et badges étrangers. Le statut varie selon le domaine et la date. | Ne vous inscrivez pas, ne payez pas et conservez la mention datée. |
| Un miroir ou nouveau domaine est proposé | Une migration peut être normale, mais un opérateur non agréé peut changer de domaine pour contourner le blocage. | Traitez chaque nom d’hôte comme un nouveau contrôle ; ne transférez jamais automatiquement la confiance. |
| Le paiement va vers un bénéficiaire inconnu | Le nom bancaire, carte ou wallet doit pouvoir être expliqué par le cocontractant. Un bénéficiaire inattendu complique le recours. | Annulez si possible et demandez au prestataire de paiement la procédure et les délais de contestation. |
| Seule la crypto ou un wallet privé est accepté | Les transferts blockchain sont généralement irréversibles et une adresse ne permet pas, à elle seule, d’identifier un opérateur agréé. | N’envoyez rien avant de faire correspondre domaine, entité et licence. |
| Des documents sont demandés par chat privé | Le KYC peut être légitime, mais un canal non vérifié facilite l’usurpation d’identité. Les documents sensibles amplifient le dommage. | Utilisez uniquement le portail vérifié ; masquez les données inutiles et conservez la demande. |
| Un retrait exige une ‘taxe’ ou des ‘frais de libération’ | Payer d’avance pour libérer son propre solde est un signe classique de fraude aux avances ou au recouvrement. | Ne payez pas ; documentez montant, wallet, IBAN, expéditeur et chronologie. |
| Le support pousse à déposer à nouveau | Un litige de vérification ou de retrait ne se résout pas par l’envoi d’argent supplémentaire. La pression et les règles improvisées augmentent le risque. | Arrêtez les paiements et passez du chat à la conservation écrite des preuves. |
| Les conditions changent après le dépôt | Les règles de bonus, mise et retrait doivent être accessibles et datables avant la décision. Une version ultérieure ne peut être appliquée sans preuve à une transaction antérieure. | Conservez la version en vigueur lors de l’inscription et du dépôt. |
| La promesse de bonus omet les conditions de mise | Un montant ou pourcentage élevé sans éligibilité, wagering, mise maximale et cashout est incomplet. | Ne traitez pas la bannière comme un contrat ; lisez et archivez les conditions complètes. |
| Un influenceur utilise un lien raccourci | Les redirections masquent parfois le domaine final et le suivi. La popularité de l’émetteur ne remplace pas la vérification. | Observez l’hôte final sans vous connecter, puis contrôlez-le séparément. |
| L’application vient de l’extérieur de la boutique officielle | Un APK, profil ou installateur inconnu peut abuser des autorisations. Une présence en boutique ne constitue pas non plus une licence. | N’installez rien ; vérifiez l’éditeur, le domaine officiel et l’autorisation belge. |
| Le site imite le régulateur | Couleurs publiques, drapeaux et mentions ‘Belgium approved’ peuvent suggérer une relation officielle inexistante. | Contrôlez le propriétaire du domaine et rejoignez indépendamment la source publique. |
| Une urgence artificielle est créée | Compte à rebours réinitialisé, ‘dernière place’ et menace de fermeture réduisent le temps de contrôle sans prouver une vraie échéance. | Capturez l’écran, fermez la page et examinez les conditions sans pression. |
| L’adresse de plainte et l’entité manquent | Sans cocontractant identifiable ni canal formel, la plainte est difficile à adresser. Un formulaire seul peut disparaître. | N’utilisez ni ne publiez l’opérateur tant que l’entité responsable n’est pas traçable. |
| Le site copie des avis ou labels | Étoiles, volumes d’avis et badges peuvent être affichés sans jeu de données public. Ils ne prouvent ni expérience ni statut. | Cherchez la source primaire et sa méthode ; ignorez la note si elles manquent. |
| Un gain garanti est promis | Les jeux de hasard ont une issue incertaine. Une garantie ou un système sans risque est incompatible avec cette caractéristique. | Quittez l’opérateur et conservez la promesse comme preuve potentielle. |
Une correspondance positive dans un tableau A+, B+ ou FA+ actuel ouvre le contrôle sans le terminer : titulaire, licence de base, décision et échéance doivent aussi correspondre. Une liste négative justifie une alerte pour le domaine et la date cités. L’absence de résultat ne prouve pas la sécurité : faute de frappe, nouveau domaine, miroir, mise à jour en attente ou mauvaise classe restent possibles.
L’ordre dépend du moyen de paiement, des données transmises et du temps écoulé. Les actions ci-dessous servent au triage et ne garantissent aucun remboursement. Agir vite peut préserver des options ; payer encore augmente généralement l’exposition.
01
Première réaction : Interrompez l’inscription, ne transmettez aucun document et consignez domaine, publicité et allégation de licence.
À conserver : Recherche dans le registre, URL complète, capture datée et société alléguée.
02
Première réaction : Contactez immédiatement l’émetteur. Demandez si blocage, remplacement ou contestation convient, sans promettre l’issue.
À conserver : ID de transaction, montant, heure, libellé commerçant, conditions et échanges.
03
Première réaction : Signalez rapidement l’indice de fraude à la banque et demandez si un rappel ou contrôle du bénéficiaire reste possible.
À conserver : IBAN, BIC, bénéficiaire, communication, facture et chronologie.
04
Première réaction : N’envoyez aucun second montant à un ‘récupérateur’. Relevez réseau, hash, wallets et plateforme utilisée.
À conserver : Hash, chaîne, adresse destinataire, captures, conversations et compte d’exchange.
05
Première réaction : Sécurisez e-mail et comptes, changez les mots de passe réutilisés et demandez aux canaux belges compétents les mesures adaptées.
À conserver : Type de fichier, champs partagés, destinataire, canal, heure et éventuel selfie.
06
Première réaction : Distinguez un litige KYC ordinaire d’une exploitation illégale. Vérifiez d’abord le domaine exact et le cocontractant.
À conserver : ID de compte, historique du solde, version du bonus, demandes KYC, retraits et registre.
07
Première réaction : Créez un dossier statique avant disparition des pages ou messages. Utilisez exports et impressions PDF, pas seulement des captures isolées.
À conserver : Conditions en PDF/HTML, en-têtes d’e-mails, domaine, paiement et chronologie.
08
Première réaction : Prévenez la vraie marque via le contact de son domaine vérifié, jamais avec les coordonnées du clone.
À conserver : Captures comparatives, deux domaines, certificat et origine publicitaire.
09
Première réaction : Conservez l’ID de publicité, le compte et la chaîne de redirection. Signalez ensuite sans effacer les preuves.
À conserver : Plateforme, campagne, date, page d’arrivée, redirections et promesses.
10
Première réaction : La fraude au recouvrement cible souvent les victimes une seconde fois. Vérifiez l’identité professionnelle indépendamment et ne payez pas d’avance.
À conserver : Téléphone, en-têtes, demande de paiement, société et inscription professionnelle alléguée.
11
Première réaction : Priorisez le blocage financier, une communication sûre et l’aide professionnelle. Écartez tout module commercial.
À conserver : Uniquement les faits nécessaires ; minimisez les données sensibles.
12
Première réaction : Ne qualifiez pas un domaine d’illégal sur un seul signal. Sollicitez une réponse, archivez les sources et faites relire juridiquement.
À conserver : Registre, décision, date, relation du domaine, réponse et voie de correction.
Un dossier utile ne raconte pas seulement les faits : il permet à une banque, plateforme, autorité, police ou service d’aide de reconstruire la même chaîne. Créez une chronologie avec heure locale et fuseau. Gardez les originaux à côté des PDF lisibles. Pour chaque étape, notez la source et son indépendance.
Nous ne concluons pas automatiquement à une faute sur la base d’une plainte, d’un mauvais avis, d’un WHOIS privé ou d’une panne. Un domaine reçoit un statut négatif lorsque la source primaire du régulateur le permet ou lorsque plusieurs preuves indépendantes justifient une alerte précisément formulée. Chaque statut indique portée, source, date de contrôle et voie de correction.
Un danger financier urgent, une usurpation d’identité ou une menace requiert la banque, la police, la plateforme ou le service d’aide compétent. Cette page informe et aide au triage ; elle ne fournit pas de représentation juridique individuelle.
Cahier de réponse à l’incident
Une alerte devient utile lorsqu’elle mène à une action sûre et spécifique. Ces scénarios séparent paiements, identité, appareils, publicité et contrat. Ils ne constituent aucune accusation contre une entreprise réelle.
Première action : Bloquez les paiements, notez libellé, montant et heure et demandez à l’émetteur la voie de contestation adaptée.
À conserver : Licence alléguée, URL, relevé, conditions et conversation.
Première action : Traitez aussi les montants test comme incident et vérifiez paiements récurrents ou tokenisés.
À conserver : Autorisations, notifications, heures et appareil où la carte a été saisie.
Première action : Demandez immédiatement à la banque si rappel ou contrôle du bénéficiaire est possible et ne payez plus.
À conserver : IBAN, nom, BIC, communication, facture, e-mails et chronologie.
Première action : Regroupez tous les bénéficiaires ; plusieurs comptes peuvent fragmenter le flux.
À conserver : Montant, devise, pays, date, référence et instruction du support pour chaque paiement.
Première action : N’envoyez ni frais, ni taxe, ni dépôt de récupération. Notez chaîne et hash et informez l’exchange si pertinent.
À conserver : Adresse, hash, réseau, taux, plateforme et chat fournissant l’adresse.
Première action : N’essayez pas de pirater ou inverser la chaîne. Conservez les données publiques pour les enquêteurs compétents.
À conserver : Hash initial, bridge/mixer, heure, tokens, destination et approche de récupération.
Première action : Sécurisez e-mail et wallet, fermez les sessions et signalez l’accès par le support officiel.
À conserver : Alertes, appareils, transactions, e-mails de récupération et chronologie sans mots de passe.
Première action : Un code partagé peut être utilisé vite. Signalez-le à l’émetteur et n’achetez pas de remplacement.
À conserver : Numéro partiellement masqué, reçu, destinataire, chat et heure d’utilisation connue.
Première action : Sécurisez les comptes et demandez aux canaux belges compétents les mesures contre l’usurpation.
À conserver : Face du document, champs visibles, destinataire, canal, date et but allégué.
Première action : Traitez le risque comme élevé car biométrie et identité sont réunies.
À conserver : Nom du fichier, canal, destinataire, texte de demande et autres comptes destinataires.
Première action : Identifiez compte, adresse et transactions visibles et sécurisez les comptes liés.
À conserver : Version du fichier, transactions inutiles visibles, destinataire et motif KYC allégué.
Première action : Surveillez la combinaison avec nom, naissance et numéro de document, qui augmente le risque.
À conserver : Type, date, identifiants visibles, canal et politique de confidentialité applicable.
Première action : Coupez la connexion, retirez l’accès et vérifiez appareils et banques depuis un appareil propre.
À conserver : App, ID de session, droits, durée, instructeur et actions effectuées.
Première action : N’installez plus rien. Faites contrôler l’appareil et changez les accès depuis un appareil sain.
À conserver : Fichier ou hash, URL, permissions, heure d’installation et éditeur visible.
Première action : Désactivez-la et contrôlez permissions, mots de passe enregistrés et sessions.
À conserver : ID, boutique, permissions, captures et message du support demandant l’installation.
Première action : Gardez l’ID et le compte ; l’image peut être manipulée ou utilisée sans consentement.
À conserver : Vidéo/capture, compte, arrivée, date, plateforme et promesse exacte.
Première action : N’ouvrez pas dans un navigateur de paiement connecté. Relevez la redirection et contrôlez l’hôte final.
À conserver : Post initial, URL courte, intermédiaires, destination, disclosure et date.
Première action : Un groupe n’est pas un domaine agréé et ses membres ne prouvent rien.
À conserver : Lien, administrateurs, wallet/IBAN, promotion, promesses et instructions.
Première action : N’utilisez aucun contact du clone. Joignez la vraie marque par son domaine vérifié indépendamment.
À conserver : Deux hôtes, différences, certificat, entités du pied et source publicitaire.
Première action : Comparez Unicode/punycode et chaque caractère, puis fermez sans compte ni document.
À conserver : Hôte exact, capture, données publiques DNS/certificat et source.
Première action : Accédez indépendamment au régulateur et cherchez le numéro. Ne suivez pas le badge vers un faux registre.
À conserver : Badge, URL cible, dossier allégué, résultat réel et date.
Première action : Vérifiez éditeur, collecte des avis et liens payés. Une note sans données ne prouve rien.
À conserver : Domaine, propriétaire, méthode, redirections, dates et textes copiés.
Première action : Stoppez les paiements et exportez avant disparition des comptes ou pages.
À conserver : Chat, en-têtes e-mail, transactions, conditions, ID de compte et dernier contact.
Première action : Ne payez pas. Un paiement supplémentaire pour libérer un solde est un signal de fraude aux avances.
À conserver : Montant, raison, bénéficiaire, voie, texte de l’exigence et solde initial.
Première action : Ne payez pas sous pression d’un chat. Demandez une base formelle identifiable et un avis indépendant.
À conserver : Menace complète, émetteur, entité, délai, montants et conditions antérieures.
Première action : Ne partagez ni nouvelle pièce ni seed et ne payez pas d’avance. Vérifiez l’identité professionnelle indépendamment.
À conserver : Origine, société, numéro professionnel, demande de paiement et connaissance de l’incident.
Première action : Ne la partagez jamais. Déplacez si nécessaire les actifs restants avec une aide fiable et traitez le wallet comme compromis.
À conserver : Texte, compte de contact, wallet concerné et heure ; ne publiez jamais la seed.
Première action : Ne traitez pas le solde affiché comme argent reçu. Aucun dépôt supplémentaire ; rassemblez les preuves.
À conserver : Compte, historique, retraits, erreurs, KYC et réponses du support.
Première action : Comparez la version acceptée à la nouvelle. Produisez un diff wagering, mise maximale et cashout.
À conserver : Deux versions, heure d’acceptation, bannière, mises et motif de refus.
Première action : Archivez pages et identifiants techniques sans nouvelle connexion.
À conserver : Instantanés, hashes, DNS/certificat, plainte, paiements et miroirs.
Un incident peut suivre plusieurs voies. N’envoyez pas tout le dossier à chaque destinataire : minimisez les données et fournissez uniquement ce qui sert son rôle.
Pour blocage, transaction non autorisée, remplacement, rappel ou contestation. La banque fixe procédure et délais ; le guide ne promet aucun remboursement.
Pour prise de compte, bénéficiaire inconnu, voucher ou transaction propre au service. Utilisez seulement le contact officiel.
Lorsque le transfert passe par un compte vérifié. Fournissez hash et destination, jamais seed ou clé privée.
Pour offre non agréée, fausse licence ou signal relevant de sa compétence. Utilisez le canal officiel actuel.
En cas de fraude, usurpation, menace ou dommage important. Demandez le dossier et la voie locale adaptés.
Pour publicité, usurpation ou app nuisible. Gardez d’abord ID et contenu avant suppression.
Pour clone ou typosquat. Contactez via le vrai domaine vérifié et transmettez les deux hôtes.
Si pièce, selfie ou adresse a été partagé. Utilisez une source belge compétente pour les mesures adaptées.
Pour contrat, données ou recours non résolus par la seule licence. Ne partagez que les données nécessaires.
Quand incident et perte de contrôle coexistent. Un signalement financier ne remplace pas la barrière contre le jeu.
Si compte, carte ou appareil professionnel est impliqué. Suivez vite la politique d’incident interne.
Pour une erreur de statut ou source. Envoyez source primaire, champ exact et correction demandée, jamais de document joueur.
Commencez par la publicité ou le premier message et terminez par le dernier paiement, retrait ou contact de récupération. Pour chaque événement, notez date locale, fuseau, acteur, canal, montant et fichier. Utilisez des noms stables afin qu’un tiers reconstruise l’ordre sans devoir croire d’abord votre interprétation.
Ne supprimez pas les originaux après création d’un PDF ou d’une capture. Ne publiez jamais seed, numéro complet de carte, mot de passe, numéro national ou document inutile.
Domain forensics · publication safety
Les données techniques identifient précisément un domaine et soutiennent une chronologie sans déterminer seules la licence belge. Chaque ligne indique donc ce que le champ montre et la limite de la conclusion.
| Champ | Usage | Limite |
|---|---|---|
| Protocole | Notez http/https et toute erreur de certificat. HTTPS chiffre le transport sans prouver licence ou fiabilité. | N’utilisez jamais le certificat comme badge de légalité. |
| Unicode et punycode | Conservez l’hôte lisible et sa forme ASCII. Des caractères visuellement proches peuvent imiter une marque. | Comparez exactement le punycode à l’hôte enregistré. |
| Sous-domaine | Séparez les labels depuis la droite pour trouver le domaine enregistrable. Une marque en sous-domaine d’une base étrangère reste sous cette base. | Ne contrôlez pas seulement le premier mot de l’URL. |
| Extension | Passer de .com à .net, .be ou autre crée une nouvelle correspondance, même avec la même marque et le même design. | Ne transférez pas le statut entre extensions. |
| Traits et chiffres | Consignez trait ajouté, zéro pour o, pluriel ou suffixe géographique. | Une variante typographique n’est pas un alias sans preuve. |
| Redirections | Conservez chaque étape 3xx, destination et heure. Scripts et liens mobiles peuvent produire une autre chaîne. | Contrôlez bureau et mobile sans compte ni paiement. |
| Paramètres URL | Campagne et affiliation ne font pas partie de l’hôte mais révèlent l’annonce ou l’éditeur d’origine. | Gardez-les dans la preuve puis retirez-les pour la correspondance. |
| Chemin et langue | Un chemin /nl/, /fr/ ou bonus ne change pas l’hôte et ne devient pas un enregistrement séparé si le statut est global. | Publiez la portée : hôte, sous-domaine ou URL. |
| Résolution DNS | Les données DNS peuvent montrer continuité ou changement, mais une infrastructure partagée ne prouve pas un propriétaire commun. | L’IP commune reste un signal secondaire. |
| Serveurs de noms | Des milliers de clients partagent parfois les mêmes serveurs. Une modification récente aide seulement à dater la chronologie. | Ne déduisez pas un réseau du seul nameserver. |
| Noms du certificat | Les SAN peuvent révéler des hôtes liés, mais wildcard et certificats partagés couvrent largement. | Vérifiez chaque domaine découvert avant de le citer. |
| Dates du certificat | Not-before et not-after indiquent la validité du certificat, pas le début du site ni sa légalité. | Utilisez-les comme preuve technique, jamais comme date de licence. |
| Registrar et WHOIS | La confidentialité n’est pas une fraude en soi. Registrar, création et mise à jour soutiennent la chronologie. | Ne publiez ni donnée privée ni propriétaire spéculatif. |
| Hébergeur | Il fournit une infrastructure à de nombreux clients sans être l’exploitant. Son canal abuse peut servir pour phishing ou malware. | Séparez hôte, fournisseur, CDN et opérateur juridique. |
| CDN ou proxy | Un CDN peut masquer l’origine et gérer les certificats ; c’est normal et peu informatif sur la licence. | N’en faites pas un score négatif. |
| Titre et métadonnées | Titres, descriptions et favicon copiés soutiennent l’hypothèse d’usurpation mais peuvent venir d’un template ou cache. | Combinez domaine, entité et source du régulateur. |
| Identité du pied | Conservez société, adresse, numéro et liens exactement. Les divergences entre pages deviennent un conflit. | Ne corrigez pas silencieusement le site depuis une autre source. |
| Hôte des conditions | Les conditions peuvent être sur un domaine document distinct. Vérifiez le lien direct et le même cocontractant. | Un PDF isolé sans relation de première partie est faible. |
| Destination paiement | Hôte, marchand ou wallet est une entité distincte parfois gérée par un PSP. | Documentez la relation annoncée et minimisez les données financières. |
| Lien profond d’app | Une app peut utiliser un schéma invisible au navigateur. Support et confidentialité restent contrôlables. | N’installez pas une app uniquement pour vérifier un domaine. |
| Robots et indexation | Noindex, robots.txt ou absence de Google ne prouve pas l’illégalité ; une page légale peut aussi être noindex. | La visibilité de recherche n’est jamais un champ de licence. |
| Provenance de capture | Gardez viewport, barre d’adresse, heure locale et hash. Un recadrage peut masquer contexte et domaine. | Conservez original et copie expurgée. |
| Archive web | Elle montre parfois un état ancien mais omet le dynamique et ne confirme pas la légalité de l’époque. | Étiquetez-la comme historique et secondaire. |
| Horodatage | Séparez publication, mise à jour, création, collecte et contrôle. Une date ne remplace pas les autres. | Indiquez exactement la nature de chaque date. |
Écrivez ‘introuvable dans la source X à la date Y’, jamais ‘illégal’. Ajoutez l’hôte et les classes testées.
Citez hôte exact, régulateur, date et portée. Liez l’alerte primaire sans l’étendre aux homonymes.
Décrivez les différences et sollicitez la vraie marque. Utilisez ‘clone possible’ jusqu’à confirmation primaire.
Ne publiez ni fichier ni lien exécutable. Notez hash et contexte de scan indépendant et renvoyez vers une aide sûre.
Ne publiez aucune carte, IBAN ou wallet complet d’une victime. Masquez et démontrez la pertinence du bénéficiaire.
Présentez-la comme signal daté, pas comme tendance établie. Demandez preuves et réponse sans données sensibles.
Regroupez par domaine, période et mécanisme. Le volume aide au triage sans remplacer la preuve primaire.
Écrivez ‘inaccessible lors du contrôle’, pas ‘fermé par les autorités’ sans décision. Gardez DNS et instantané.
Refaites tout le contrôle. L’accessibilité n’efface pas l’ancien statut et une nouvelle destination peut être un nouvel objet.
Demandez source primaire et champs précis. Journalisez la modification et gardez l’historique transparent.
Utilisez CONFLICT, montrez sources et dates et bloquez les liens commerciaux jusqu’à identification de la preuve compétente.
Utilisez STALE et nommez le champ à recontrôler, tout en conservant la preuve historique.
Pas nécessairement ; il peut opérer ailleurs. Pour l’éligibilité belge, l’absence de licence adaptée reste décisive : aucune promotion ni statut légal.
Pas sans source actuelle. Statut, domaine ou décision peuvent changer. Conservez la date et recontrôlez.
Une copie vieillit vite et perd la provenance. Le projet garde instantanés, relations typées et liens vers l’autorité.
Oui. Le statut appartient donc à l’hôte exact, pas au seul nom, logo ou design.
Il peut être agréable mais se copie facilement. Le design ne participe pas au résultat de licence.
Non. Images et noms peuvent être copiés. Contrôlez séparément opérateur et relation produit de première partie.
Non comme méthode de vérification. Un paiement réussi ne prouve rien et expose les données ou futurs débits.
Pas s’il demande paiement, seed, mot de passe ou accès distant. Arrêtez et passez aux preuves et canaux officiels.
Non. Cela dépend du moyen, de l’autorisation, du délai et des règles. Signalez vite et laissez la banque fixer la procédure.
Généralement pas par l’utilisateur. Signalez via exchange ou autorité pertinente et ignorez les garanties de récupération.
Seulement si nécessaire et juridiquement relu. Une adresse peut servir à plusieurs parties et son contexte évoluer.
Gardez l’original et ajoutez URL, chronologie, paiement et registre. Sans barre d’adresse elle est faible, pas forcément inutile.
Ne partagez plus rien, sécurisez les comptes et utilisez l’aide identité compétente. Notez les champs exposés.
Changez-le partout depuis un appareil propre, d’abord e-mail et finances, puis activez une authentification forte adaptée.
La confiance envers l’ami ne remplace pas le contrôle ; son compte peut être compromis. Vérifiez par un autre canal.
L’approbation de plateforme n’est pas une licence belge. Gardez l’ID et contrôlez indépendamment l’hôte final.
Classement ou publicité n’est pas une décision du régulateur. Utilisez registres et alertes officielles.
Le comportement technique ne prouve pas la licence. Un contournement est grave, mais le statut vient des sources compétentes.
La nouveauté est un signal pour une vieille marque, pas une preuve autonome. Combinez identité, redirection et régulateur.
Donnez URL exacte, champ contesté, source primaire et date. Aucun document joueur ; utilisez la procédure publiée.
La forensique de domaine reste secondaire. La source primaire du statut est l’information du régulateur belge compétent, reliée au domaine exact, à la date et à la portée.
Evidence preservation · recovery
Plus de preuves n’est pas toujours mieux. Un bon dossier conserve l’original, montre la provenance et ne partage avec chaque destinataire que les données nécessaires. La matrice évite qu’une victime republie carte, identité ou compte en signalant l’incident.
| Preuve | Conserver | Expurger ou éviter |
|---|---|---|
| Publicité | Gardez création complète, compte, ID, date, plateforme et lien d’arrivée. | Masquez noms ou photos d’utilisateurs ordinaires sans rapport avec la publication. |
| Redirections | Conservez chaque hôte et l’ordre, destination finale et contexte appareil. | Retirez les jetons personnels d’un exemple public tout en les protégeant dans le dossier. |
| Capture de la barre | Montrez hôte complet, avertissement et heure locale ; calculez aussi le hash de l’original. | Ne publiez ni onglets, favoris ni profil hors contexte. |
| Résultat du régulateur | Gardez URL directe, recherche, classe, résultat, date de création et date de contrôle. | Une capture sans lien reste complémentaire, pas une source primaire complète. |
| Licence alléguée | Consignez numéro, classe, titulaire, badge et emplacement sur la page. | Ne réutilisez pas le logo ; l’image reste dans le contexte de preuve et citation. |
| Conditions | Gardez la version applicable à l’inscription, bonus, paiement ou retrait avec URL et date. | Retirez jetons de session et paramètres personnels. |
| Confidentialité | Gardez entité, finalités, destinataires, contact et version. | Ne publiez pas l’adresse personnelle d’un employé lorsqu’un contact formel suffit. |
| Compte | Gardez ID, statut, solde et moments importants du litige. | Masquez utilisateur, e-mail, numéro national et autres identifiants hors signalement compétent. |
| Dépôts | Exportez date, montant, devise, méthode, statut et ID de transaction. | Ne montrez que des détails carte, banque ou wallet masqués et nécessaires. |
| Retraits | Gardez demande, modification, annulation, refus, raison et temps de traitement. | Un retrait ouvert n’est pas reçu ; marquez pending ou rejected. |
| Relevé carte | Gardez libellé, date, montant et autorisation. | Masquez tout sauf les quatre derniers chiffres et retirez les opérations non pertinentes. |
| Preuve bancaire | Gardez bénéficiaire, IBAN/BIC, montant, communication et référence pour banque ou enquête. | Ne publiez aucun compte personnel complet sauf voie compétente et sûre. |
| Transaction crypto | Gardez réseau, hash, actif, montant, adresses et exchange. | Jamais de seed, clé privée, code de récupération ou login complet. |
| Voucher | Gardez reçu, type, montant, code partiellement masqué et statut d’utilisation. | Un code encore valable ne va jamais dans une capture ou dossier public. |
| Exportez avec en-têtes afin de garder expéditeur, reply-to, routage et heure. | Expurgez le privé inutile et protégez l’original. | |
| Chat | Utilisez export ou PDF continu avec heure, agent et ticket. | Des extraits ne doivent pas masquer l’ordre ou les avertissements précédents. |
| Appel | Notez heure, numéro, nom, promesses et actions suivantes. Enregistrez seulement si légal et adapté. | Présentez une note comme note, jamais comme transcription mot à mot. |
| Message social | Gardez ID de compte, handle, lien, heure et contexte complet. | Protégez les tiers et ne publiez pas une conversation privée sans nécessité et revue. |
| Fiche d’application | Gardez package, éditeur, version, mise à jour, support et confidentialité. | Ne téléchargez pas l’installateur pour collecter la preuve ; utilisez la fiche publique. |
| APK ou fichier | Gardez seulement si sûr et nécessaire, avec hash, origine et stockage isolé. | N’ouvrez ni ne diffusez un fichier suspect ; partagez hash et analyse via voies compétentes. |
| Journal appareil | Notez alertes de connexion, sessions, droits d’accès distant et avertissements. | Retirez série et localisation si inutiles. |
| Demande d’identité | Gardez type de document, raison, canal, destinataire et délai. | N’envoyez pas le document à la rédaction ; décrivez les champs et utilisez une voie officielle sûre. |
| Alerte officielle | Gardez titre, domaine exact, date, autorité et URL directe. | Ne l’étendez pas à d’autres hôtes, produits ou entités sans preuve. |
| Correction ou réponse | Gardez questions, réponse, pièces, date et décision éditoriale. | Ne publiez que le contenu professionnel nécessaire et respectez la confidentialité légitime. |
Stoppez paiement, accès distant, gardez la page active et informez une personne fiable.
Sécurisez e-mail, banque, wallet et mots de passe réutilisés depuis un appareil propre ; fermez les autres sessions.
Signalez au prestataire de paiement et demandez délais et blocages applicables. Notez les références.
Créez une chronologie et des dossiers source, paiement, communication, compte et identité ; ne modifiez pas les originaux.
Contrôlez le domaine exact dans listes positives et négatives sans nouveau dépôt ni document.
Si identité partagée, inventoriez les champs et utilisez les voies compétentes de prévention et signalement.
Déposez le signalement adapté avec le minimum de données et gardez reçu ou numéro de dossier.
Prévenez vraie marque ou plateforme en cas d’usurpation après sécurisation des preuves.
Surveillez compte, carte, wallet et e-mail pour événements inconnus et documentez seulement les anomalies utiles.
Bloquez publicités et contacts ; toute offre de récupération devient un nouveau risque.
Réévaluez sécurité, crédit et identité avec les professionnels adaptés en minimisant toujours les données.
Si le jeu a causé une perte de contrôle, combinez incident, EPIS et aide non commerciale.
N’ouvrez pas un lien de ‘compte restauré’ ; refaites une vérification indépendante complète.
Vérifiez le crédit effectif et ne payez aucun frais pour libérer un remboursement promis.
Mettez à jour uniquement le champ réfuté, consignez raison et date et gardez l’ancienne preuve pour audit.
Conservez selon la nécessité légale ou procédurale puis supprimez sûrement les copies supplémentaires.
Le guide ne demande ni login, mot de passe, seed, numéro complet de carte, pièce joueur, relevé bancaire complet ou numéro national. Une correction peut être examinée avec source primaire publique, URL exacte, champ contesté et date. Toute donnée sensible reçue sans demande reste hors du dossier de publication et suit le processus de confidentialité et sécurité.
Ce plan ne promet aucun remboursement et ne remplace ni banque, police, régulateur, aide juridique, service d’identité ou aide au jeu. Il organise les premières étapes sûres et les limites de preuve.
Étape suivante
Consultez les sources actuelles, utilisez le vérificateur de licence ou choisissez une région pour les détails locaux. Belgium Casino Guide n’est pas un casino et ne garantit aucun gain.
Ce guide contient des placements Luckygans signalés comme publicités et des liens commerciaux susceptibles de rémunérer l’éditeur. Le placement n’est ni un classement indépendant, ni un avis client, ni une preuve de licence belge. Les pages d’aide et EPIS restent sans publicité pour jouer.